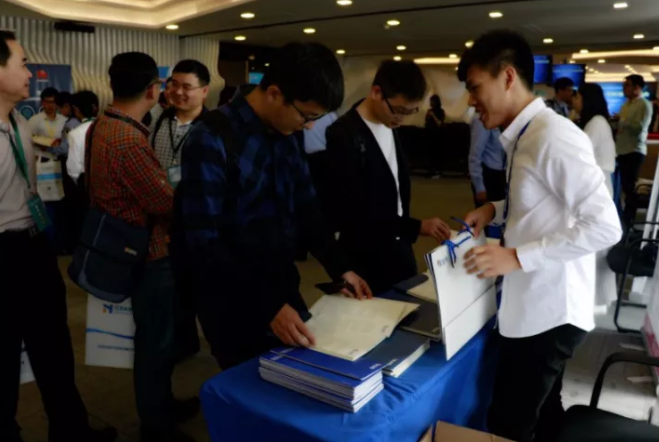
一場主題為‘網(wǎng)絡(luò)安全執(zhí)法新技術(shù)’的研討會(huì)在京舉行。會(huì)議吸引了來自公安機(jī)關(guān)、網(wǎng)絡(luò)安全企業(yè)、科研院所及關(guān)鍵信息基礎(chǔ)設(shè)施運(yùn)營單位的眾多專家與技術(shù)人員參加,旨在深入探討當(dāng)前網(wǎng)絡(luò)空間面臨的新型威脅,并交流前沿的防御技術(shù)與執(zhí)法實(shí)踐經(jīng)驗(yàn)。
在研討會(huì)現(xiàn)場,國內(nèi)知名云安全服務(wù)提供商安全狗(SafeDog)的技術(shù)專家發(fā)表了專題演講,重點(diǎn)闡釋了其在網(wǎng)絡(luò)攻擊預(yù)警技術(shù)領(lǐng)域的最新研究與實(shí)踐成果。專家指出,隨著網(wǎng)絡(luò)攻擊手段日趨復(fù)雜化、隱蔽化和自動(dòng)化,傳統(tǒng)的基于特征匹配的被動(dòng)防御已顯不足,構(gòu)建基于大數(shù)據(jù)分析和人工智能的主動(dòng)預(yù)警體系至關(guān)重要。
安全狗展示的預(yù)警技術(shù)框架,深度融合了流量分析、行為建模、威脅情報(bào)和機(jī)器學(xué)習(xí)。該技術(shù)能夠?qū)A烤W(wǎng)絡(luò)日志與流量數(shù)據(jù)進(jìn)行實(shí)時(shí)關(guān)聯(lián)分析,通過建立用戶與實(shí)體行為基線(UEBA),精準(zhǔn)識(shí)別偏離正常模式的異常活動(dòng),從而在攻擊者達(dá)成最終目標(biāo)(如數(shù)據(jù)竊取、系統(tǒng)破壞)前發(fā)出早期預(yù)警。例如,針對日益猖獗的勒索軟件攻擊,該技術(shù)可通過對異常文件加密行為、可疑網(wǎng)絡(luò)連接等微觀跡象的捕捉,實(shí)現(xiàn)攻擊鏈的提前中斷。
研討會(huì)的核心環(huán)節(jié)圍繞‘技術(shù)咨詢’與‘技術(shù)交流’展開。與會(huì)執(zhí)法部門代表分享了在偵辦新型網(wǎng)絡(luò)犯罪案件時(shí)遇到的技術(shù)難題,如加密通信追蹤、跨境數(shù)據(jù)取證、APT(高級持續(xù)性威脅)攻擊溯源等。安全狗等企業(yè)技術(shù)團(tuán)隊(duì)則從產(chǎn)業(yè)視角,提供了針對性的技術(shù)思路和解決方案建議。雙方就如何將先進(jìn)的預(yù)警檢測技術(shù)更有效地集成到網(wǎng)絡(luò)安全監(jiān)測與執(zhí)法辦案流程中,進(jìn)行了務(wù)實(shí)且深入的探討。
共識(shí)認(rèn)為,面對嚴(yán)峻的網(wǎng)絡(luò)安全形勢,‘政、企、研’協(xié)同聯(lián)動(dòng)的重要性愈發(fā)凸顯。網(wǎng)絡(luò)安全企業(yè)提供的先進(jìn)預(yù)警與防護(hù)技術(shù),是執(zhí)法部門提升網(wǎng)絡(luò)空間管控能力、精準(zhǔn)打擊犯罪的關(guān)鍵技術(shù)支撐。執(zhí)法部門在實(shí)戰(zhàn)中提煉出的需求與場景,又能反向驅(qū)動(dòng)安全技術(shù)的迭代與創(chuàng)新。本次研討會(huì)為雙方搭建了高效的對話平臺(tái),通過充分的技術(shù)咨詢與交流,有助于共同構(gòu)建更智能、更主動(dòng)的國家網(wǎng)絡(luò)空間安全防御與治理新體系。